
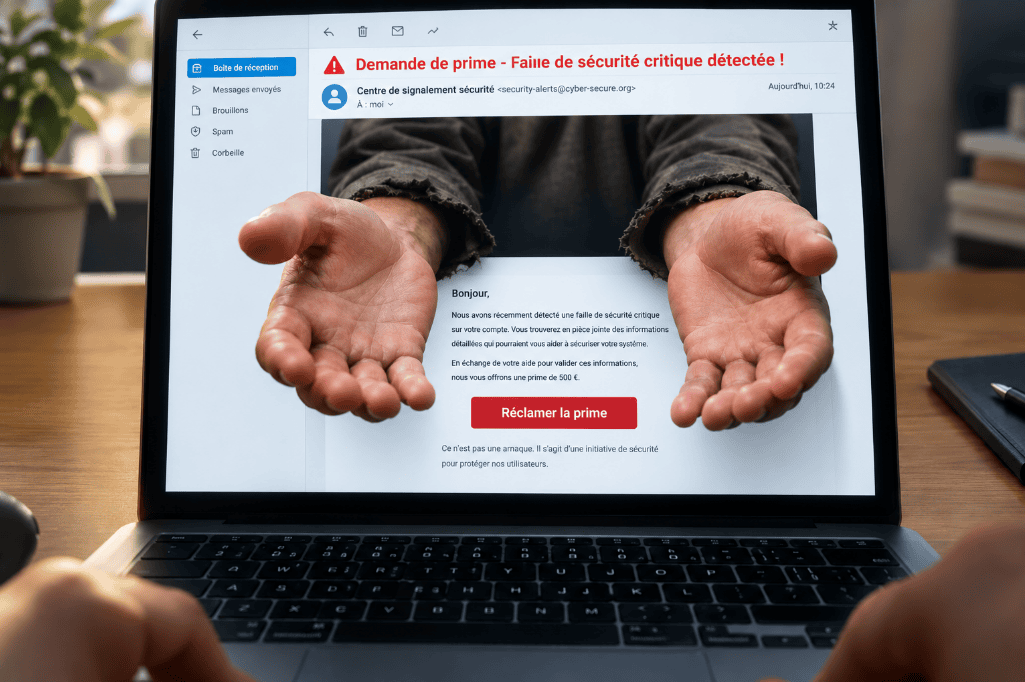
Recevoir un message d’un inconnu affirmant avoir découvert une faille critique sur votre site web et réclamant une récompense financière est une situation de plus en plus courante. Ce procédé porte un nom bien précis dans l’univers de la cybersécurité : le Beg bounty.
Entre démarche éthique maladroite et opportunisme numérique, comment faire la part des choses ?
Qu’est-ce que le Beg bounty
Le terme Beg bounty (issu de l’anglais « to beg« , « mendier ») désigne la pratique consistant à solliciter de manière insistante une rétribution financière en échange du signalement d’anomalies souvent mineures, voire insignifiantes.
Pour comprendre la pratique, il faut la distinguer du modèle dont elle s’inspire :
- Le Bug bounty est une pratique courante, souvent encadrée contractuellement : une entreprise invite des chercheurs en sécurité à tester ces systèmes informatiques (selon des règles prédeterminées). Des plateformes spécialisées encadrent ces échanges. Lorsque des failles exploitables sont détectées et documentées, l’entreprise récompense le chercheur (généralement avec de l’argent).
- Le Beg bounty s’en éloigne de plusieurs manières. Tout d’abord, la démarche est généralement non sollicitée. Ensuite, l’émetteur utilise souvent des outils de scans automatiques sur le web pour repérer les mauvaises configurations et failles les plus connues sur les sites, avant d’exiger une prime pour la découverte.
Comment reconnaître un signalement de type « Beg bounty » ?
Ces messages présentent des caractéristiques récurrentes (un peu comme les mauvais phishings du début des années 2000) :
- Des contrats issus d’outils automatisés : les signalements concernent presque toujours des éléments détectables en quelques clics par des outils open source (absence de certaines en-têtes HTTPS, configurations SPF ou DMARC incomplètes, numéros de version d’un composant visible), …
- La dramatisation : l’émetteur sur-qualifie souvent de simples manques d’optimisation ou défauts de configuration en « vulnérabilités importantes », « vulnérabilités critiques », « failles majeures », etc.. qui seraient susceptibles d’entraîner un piratage immédiat.
- L’exigence d’une prime : l’auteur va exiger le paiement d’une prime ou l’assurance d’une récompense financière avant de fournir les détails techniques des failles découvertes. Parfois aussi, l’auteur va demander humblement une prime en échange de sa coopération, sans avoir fourni d’information pertinente sur les soit-disant failles détectées.
- Des modèles d’e-mail standardisés : le message est souvent extrêmement générique, et pourrait être envoyé rapidement à d’autres organismes sans changement.
Quels impacts pour vous ?
Le Beg bountry n’est pas une attaque informatique, et ne provoque pas directement de perturbation. Il est plus de l’ordre du spam qu’autre chose…
Evitez de saturer vos équipes techniques
L’essor des scanners automatiques et de l’IA générative a augmenté le nombre de messages de Beg bounty. Le tri des notifications peut générer un bruit numérique et mobiliser inutilement du temps de travail.
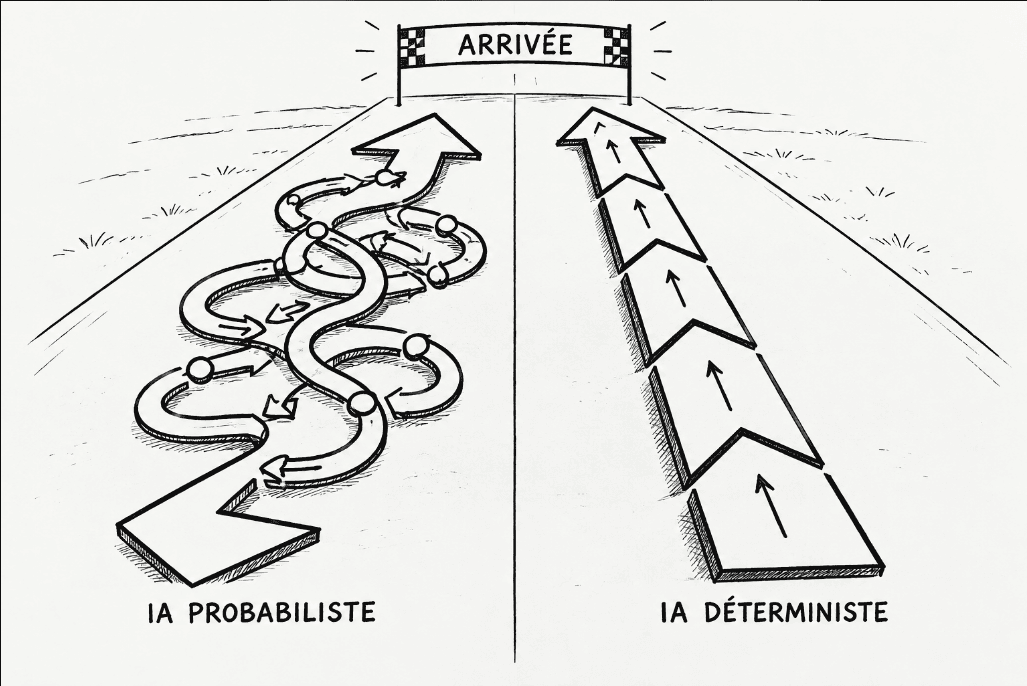
Notre conseil : demandez d’abord à l’IA ce qu’elle pense du message, et si cela peut vraiment valoir le coup de mobilier votre support ou vos équipes pour le type de faille détecté. Si aucune information concernant la faille n’est disponible, classez le message en « spam » et passez à autre chose.
Evitez de vous tromper sur le niveau de risque réel
Certaines remarques, comme un défaut d’alignement DMARC sur un nom de domaine (l’un des Beg bounty les plus rencontrés) méritent d’être traités pour prévenir de potentiels attaques (dans le cas de la faille DMARC, des tentatives d’usurpation de votre identité numérique) mais restent d’une gravité faible.
Notre conseil : ne prenez pas pour argent-comptant le niveau de gravité, de criticité, ou d’importance que le « chasseur » aura indiqué dans son message.
Ne prenez pas peur d’une dilvugation
Certaines phrases utilisées dans les messages de Beg bounty frôlent l’intimidation : ils laissent comprendre que la faille pourrait être rendue publique si aucune prime n’est versée. L’objectif du « chasseur » est clair : vous faire chanter.
Notre conseil : gardez en tête que si les failles détectables par des outils automatiques sur le réseau étaient graves, elles seraient déjà utilisées par des attaquants, ou proposées à la vente sur des réseaux cyber-criminels. Le quidam et les sites de sécurité se ficheront de savoir que vous avez un problème mineur de paramétrage sur un site. La soit-disant divulgation ne fait pas peser de risque sur votre activité.
Faut-il payer une prime de Beg bounty ?
La réponse est NON.
Payer pour un signalement non sollicité, de faible qualité, sur des risques faibles ou inexistants ne fait qu’encourager la pratique. L’apport de valeur sera nul et vous n’êtes en aucun cas tenu de verser quoi que ce soit en l’absence de contrat de prestation ou d’un programme de Bug bounty officiel.
Pour résumer
Quelle est la différence entre le Bug bounty et le Beg bounty ?
Le Bug bounty s’inscrit dans un cadre formel, généralement contractuel. Le Beg bounty est une démarche unilatérale, non autorisée, pour monnayer des signalements superficiels.
Que faire si je reçois un e-mail réclamant une récompense pour la détection d’une faille ?
Ne répondez pas directement. Sans preuve concrète de la faille détectée, signalez simplement le message en tant que « spam ».
Le beg bounty est-il illégal ?
Signaler une anomalie, même mineure, et demander en échange une prime, n’est pas illégal en France. Cependant, tester des systèmes informatiques sans autorisation explicite, tenter d’extraire des données, ou menacer de divulguer des informations de sécurité en cas de non-paiement est puni par la loi.
Un signalement de Beg bounty peut-il révéler une vraie faille ?
C’est rare, mais possible. C’est pourquoi si l’auteur vous fournit des indications claires sur la faille, il est pertinent de demander à une IA de la qualifier techniquement. Si un risque est avéré, prévenez votre Direction informatique le plus tôt possible.